FOR ANALYSTS01
VMRay DeepResponse
個別に、深く読み解く。
少量のファイルやURLを個別に詳しく調べたい解析担当者向け。コンソールから投入し、必要に応じて解析環境や条件を選び、プロセス、ファイル、通信などの観測結果を確認します。
- 詳細でノイズを抑えた解析レポート
- マルウェア/フィッシングの個別調査
- インシデント対応・スレットハンティング・検知改善への活用

既存製品で判断しにくいファイルやURLを、もう一段詳しく解析
VMRayは、疑わしいファイルやURLを複数の方法で詳しく調べ、悪性かどうかの判定結果と、実行時に何が起きたかを示します。EDRやメールセキュリティで結論が出ないときの追加調査に使えます。
マルウェア解析に知見を持つ技術者が、製品選定から導入・運用まで日本語で支援します
WHERE VMRAY FITS
EDRやメールセキュリティがファイルを「不審」と判定しても、隔離すべきか、端末や通信先を追加調査すべきかを決める材料が足りないことがあります。VMRayは、解析対象(検体)を追加で調べ、判定結果とその理由、実行時の動き、通信先や作成ファイルなど攻撃の手がかり(IOC)を示します。
得られた情報は、端末の隔離や通信の遮断を決める材料、検知ルールの改善、組織内報告、既存システムとの自動連携などに活用できます。スレットハンティングでは、解析で得たIOCや挙動を手がかりに、端末やログから同じ攻撃の痕跡を探します。組織内ログの検索や実際の隔離・遮断は、連携するEDR、SIEM、ネットワーク製品などで行います。
PRODUCT LINEUP
少量を個別に詳しく調べる、大量に自動判定する、詳しい解析結果を継続利用する。必要な深さと処理量に応じて選べます。
個別に、深く読み解く。
少量のファイルやURLを個別に詳しく調べたい解析担当者向け。コンソールから投入し、必要に応じて解析環境や条件を選び、プロセス、ファイル、通信などの観測結果を確認します。
大量のファイル・URLを、自動判定する。
毎日届く大量の不審なファイルやURLを自動で振り分けたいセキュリティ監視チーム向け。EDR・XDR・SIEM・SOARとAPIやコネクターで連携し、人が詳しく調べる対象を絞ります。
深い分析と報告を、継続的に。
多数のファイルやURLを詳しく解析し、結果を社内報告や今後の対策に繰り返し使いたいSOC・CSIRT/解析チーム向け。詳しいレポートに加え、通信先や動作設定などの手がかりを整理し、既存システムへ自動連携できます。
QUICK GUIDE
製品名が分からなくても、調べたい件数、必要な深さ、結果の使い方から候補を絞れます。最終選定では、投入数、対象OS、保持期間、連携先、導入形態も確認します。
表は横にスクロールしてご覧いただけます。
| 比較軸 | DeepResponse | FinalVerdict | TotalInsight |
|---|---|---|---|
| 主な目的 | 少量を個別に詳しく調査 | 大量のファイル・URLを自動判定 | 多数の対象を詳しく解析し、結果を継続利用 |
| 主な利用者 | 解析・インシデント対応担当者 | 監視チーム/セキュリティ運用サービス事業者(MSSP) | SOC・CSIRT/高度解析チーム |
| 主な活用先 | 個別調査・対応判断・スレットハンティング | 自動振り分け | 組織内報告・検知改善・既存基盤連携 |
| 投入方法 | コンソールから個別投入 | API・コネクターから自動投入 | 個別投入と自動投入 |
| 主な出力 | 詳細な挙動・解析レポート | 判定結果と判断理由 | 詳細レポート・設定情報・優先度付きの攻撃の手がかり |
SECURITY OPERATIONS
大量の対象を絞り込み、必要なものを詳しく調べ、結果を報告や次の検知へ活かす流れにVMRayを組み込めます。
SOC, MSSP & MDR OPERATIONS
FinalVerdictで、EDR・XDR・メールセキュリティなどから届く不審なファイルやURLを自動判定し、担当者が確認すべき対象を絞ります。
CSIRT & INCIDENT RESPONSE
DeepResponseで、少量のファイルやURLを個別に解析し、実行時の挙動、IOC、MITRE ATT&CKに関連付けた攻撃手法を確認します。得られた手がかりをEDRやSIEMの検索条件に使い、組織内に同じ攻撃の痕跡がないかを調べます。
ADVANCED ANALYSIS & REPORTING
TotalInsightで、多数のファイルやURLを個別・自動投入して詳しく解析し、詳細レポート、マルウェア設定情報、IOCを組織内報告、検知ルール改善、既存TIPへの蓄積に活用します。
VMRayの役割:VMRayはファイルやURLの解析・判定と、IOC、MITRE ATT&CKに関連付けた挙動、解析レポートの提供を担います。組織内ログを対象としたスレットハンティング、アラート相関、ケース管理、端末隔離、通信遮断、長期的な脅威情報管理は、連携するEDR・SIEM・SOAR・TIP側で行います。当社は、この役割分担を含めて連携と運用を設計します。
CORE TECHNOLOGY
VMRay Platformは、複数の解析方法を段階的に組み合わせ、悪性かどうかの判定だけでなく、その理由と実行時の挙動まで確認できる情報を整理します。
既知情報との照合、静的解析、Web解析、動的解析を組み合わせ、対象に応じて判定と詳細調査を進めます。
動的解析では対象OS内にエージェントやフックを置かず、ハイパーバイザー層から挙動を監視します。
判定、分類、プロセス、通信、ファイル操作、IOC、MITRE ATT&CKマッピングを関連付けて確認できます。利用できる出力は製品・プランごとに確認します。
PUBLIC ANALYSIS
VMRay公式の公開レポートから、ファイルがいつ・どのように動き、何を行ったかを確認できる2例を紹介します。
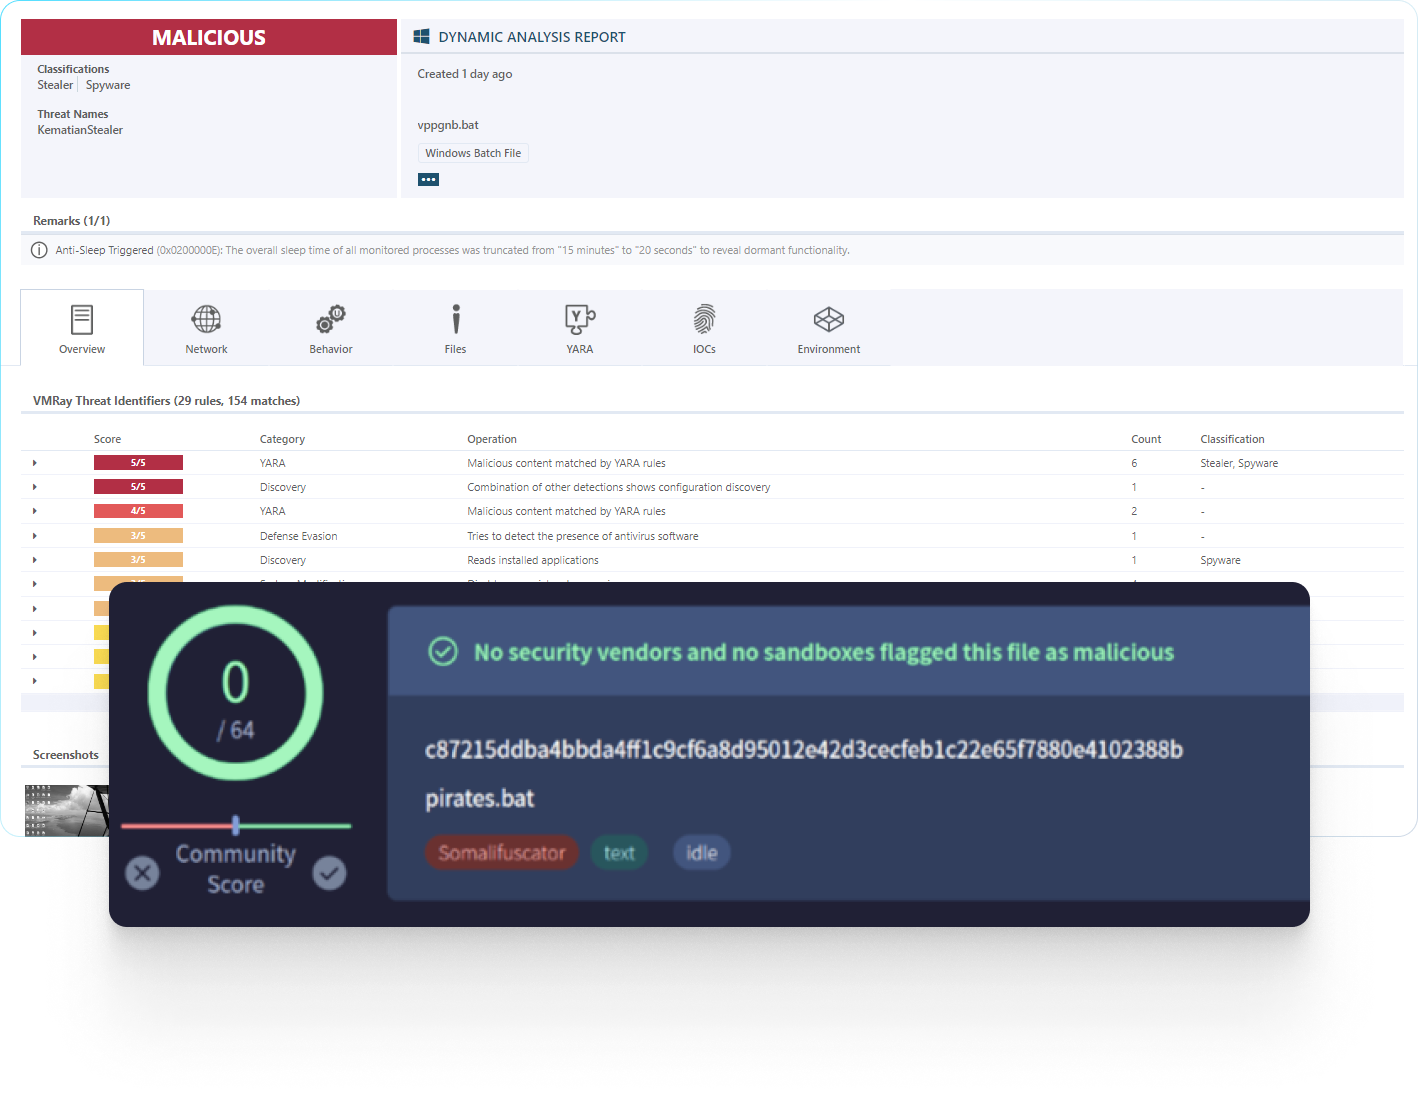
起動方法で挙動を変える、難読化バッチファイル
起動方法によって挙動を変えるファイルでも、実行条件を調整して隠れていた動作を確認できた例です。ダブルクリック時には動作し、コマンドライン起動では早期終了しました。
SHA-256c87215ddba4bbda4ff1c9cf6a8d95012e42d3cecfeb1c22e65f7880e4102388b
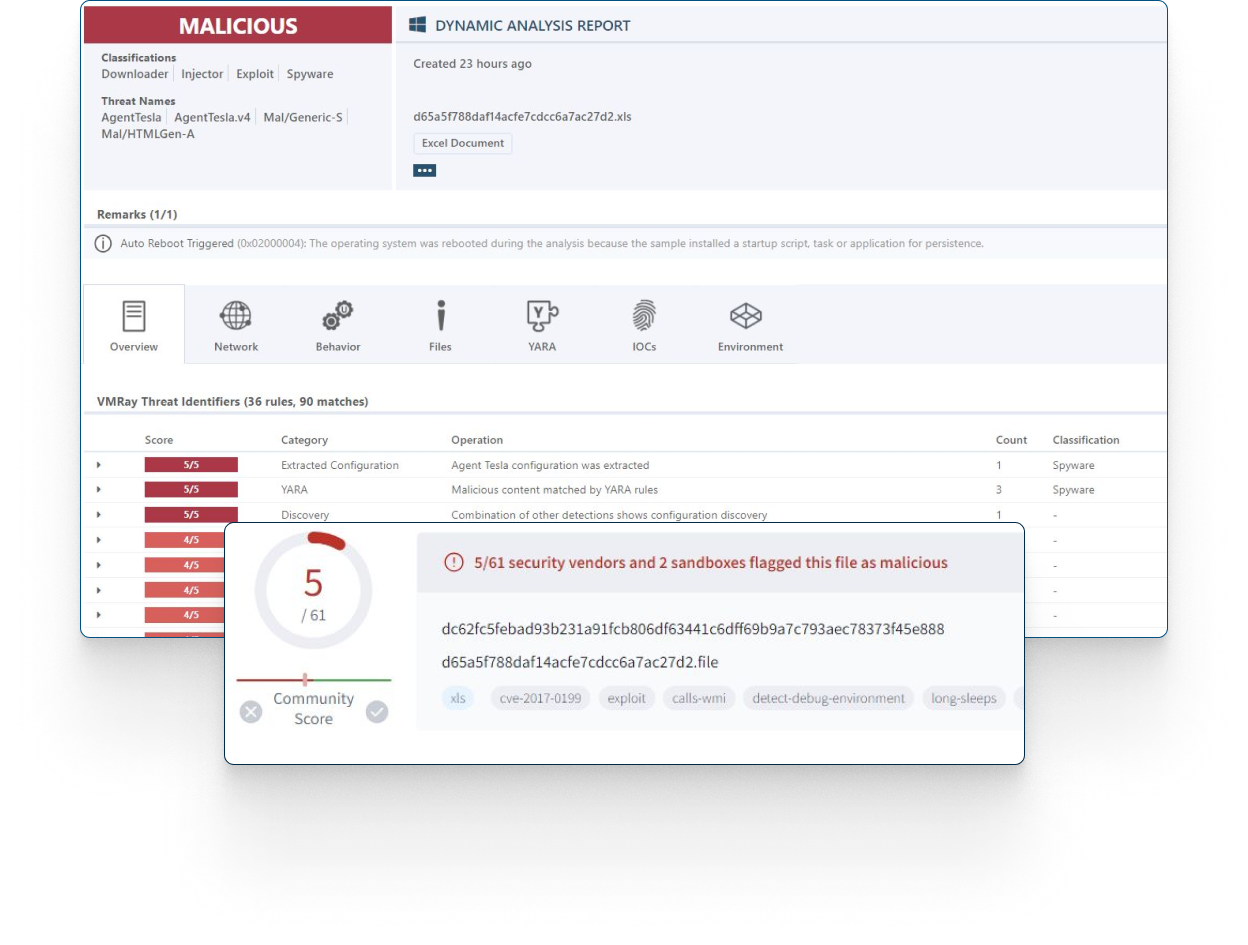
Office脆弱性から始まる、多段階の攻撃経路
悪意あるExcel文書が外部からコードを読み込み、Officeの既知脆弱性(CVE-2017-11882)を悪用してAgent Teslaを実行し、端末情報を収集するまでの流れを追跡できた例です。
SHA-256dc62fc5febad93b231a91fcb806df63441c6dff69b9a7c793aec78373f45e888
数値と画面の見方:VirusTotalの検知数は、各VMRay公式ページに記載された公開解析時点の値です。現在値や他製品との性能比較を示すものではなく、同様の解析結果を保証するものでもありません。画面内の相対日時は掲載画像の取得時点の表示で、現在の画面や機能とは異なる場合があります。
DEPLOYMENT OPTIONS
解析したいファイルを組織外へ送信できるか、保管地域、ネットワーク要件、既存システムとの連携方法に応じて構成を選びます。クラウド版、オンプレミス版、外部ネットワークから切り離すエアギャップ構成から、利用条件に合う候補を確認します。
ON-PREMISES SUPPORT
要件や解析規模、ネットワーク構成を踏まえ、導入環境と運用方法を設計します。
既存のSOC基盤やEDR・SIEM・SOARなどとの連携、導入作業を支援します。
稼働後の技術相談や設定・活用に関する問い合わせを日本語で支援します。
LOCAL SUPPORT
判断に迷ったケース、解析対象、件数、既存環境、組織外への送信可否、運用体制を技術者が確認します。
ファイルの取扱方法とデータ管理要件を確認したうえで、過去に判断が難しかったファイルを使い、判定結果、挙動の見え方、IOC(侵害指標)、既存運用との連携を確認します。
製品・構成選定、クラウド/オンプレミス導入、既存製品との連携、導入後の技術相談を日本語で支援します。
VMRAY FAQ
製品の概要から連携、データの取扱、トライアルまで、検討時の疑問をまとめました。
VMRayは、疑わしいファイルやURLが安全か危険かを調べ、判断理由と実行時の動きを詳しく示すマルウェア・フィッシング解析製品です。既知の情報との照合(レピュテーション照会)、ファイルを実行せずに調べる静的解析、Web解析、対象OSの外側から監視するハイパーバイザー型の動的解析を組み合わせ、判定結果、プロセスや通信の挙動、IOC(侵害指標)などを提供します。
いいえ。VMRayは、EDR、XDR、メールセキュリティ、既存サンドボックスなどで判断が止まったファイルやURLを追加解析する製品です。既存製品を残したまま導入でき、EDR・SIEM・SOARなどとの連携方法も現在の運用に合わせて検討します。
少量のファイルやURLを担当者が個別に詳しく調べるならDeepResponse、大量のファイルやURLを自動判定するならFinalVerdict、多数のファイルやURLを個別投入・自動投入で継続解析し、詳細レポート、マルウェア設定情報、優先度付きIOCを報告や検知改善へ活用するならTotalInsightが主な候補です。処理量と運用方法を確認して選定します。
セキュリティ監視ではFinalVerdictで大量のファイルやURLを自動判定し、担当者が確認すべき対象を絞れます。インシデント対応ではDeepResponseで少量のファイルやURLを個別に深掘りします。多数のファイルやURLを個別投入・自動投入で継続解析し、詳細レポート、マルウェア設定情報、優先度付きIOCを組織内報告や検知改善へ活用する場合はTotalInsightが候補です。VMRayは解析と判定を担い、隔離や遮断などの対応は連携する製品や運用側で行います。
はい。APIや対応コネクターを使い、EDR・SIEM・SOARなどと連携できます。VMRayは判定結果、IOC、解析レポートを提供し、アラート相関、ケース管理、端末隔離、通信遮断などは連携先のシステムで実行します。投入条件、返却項目、判定待ち、タイムアウトや再試行、重複する解析対象の扱いを設計時に確認します。
VMRay公式は、標準クラウド、European Sovereign Cloud、オンプレミス、エアギャップ(外部ネットワークから切り離した構成)を案内しています。標準クラウドは解析対象をVMRayのクラウド環境へ送信します。European Sovereign Cloudは標準EUリージョンとは別に、EU域内での処理・運用・管理境界を重視する構成です。オンプレミスとエアギャップはお客様管理下の環境に構築します。オンプレミス版の外部照会・更新・連携通信は構成によって異なり、外部接続を認めない場合はエアギャップ構成を検討します。組織外への送信可否、保管地域、外部照会、ネットワーク要件、製品・プランごとの提供条件を確認して選定します。
VMRay CloudはファイルをVMRayのクラウド環境へ送信して解析するため、外部クラウドへの送信自体が禁止されるファイルは対象にできません。その場合は、お客様管理下に構築するオンプレミス版またはエアギャップ構成が候補です。
クラウド利用が許容される場合、VMRayはVMRay PlatformをGDPR準拠・ISO/IEC 27001認証取得済みと公式資料で案内しており、標準クラウドではEUまたはUSのデータ保管地域と保持期間を選択できます。VMRayは提出されたファイルや解析結果を第三者の脅威フィードへ共有しないと案内しています。
なお、VMRay Cloudの契約条件では外部レピュテーション照会が既定で有効とされ、無効化しない場合はURL・ドメイン名・IPアドレス・ハッシュ値が外部事業者へ送信されることがあります。機密区分、個人情報、保管地域、保持期間、外部照会設定、データ処理契約(DPA)、越境移転、社内規程を契約時の最新情報で確認して構成を選定します。
はい。株式会社アクティブディフェンス研究所が、要件に応じた設計、導入、既存セキュリティ基盤との連携、導入後の技術支援を日本語で提供します。閉域・エアギャップ構成では、更新物の搬入、ライセンス更新、時刻同期、検知更新、外部照会の無効化方法も確認します。
はい。現在の課題と運用体制を伺い、製品・構成選定、トライアル、導入、既存製品との連携、導入後の活用を日本語で支援します。VMRayが担う範囲と、社内または既存の運用サービスで担う範囲も整理します。
はい。ファイルの取扱方法とデータ管理要件を確認したうえで、過去に判断が難しかったファイルを使うトライアルをご案内します。お問い合わせフォームにファイルを添付せず、まず対象や取扱条件をご相談ください。
本ページは、VMRay製品の国内導入・運用支援を行う株式会社アクティブディフェンス研究所が、日本のお客様向けに作成した案内です。製造元による最新の製品仕様・グローバル情報は、VMRay公式サイト、公式製品ラインナップおよび公式プライバシー情報をご確認ください。
VMRAY CONSULTATION
製品が決まっていなくても構いません。現在の運用、件数、組織外への送信可否を伺い、候補製品とトライアルの進め方を整理します。